Zegar Mosca - rozdział 1
1.1. Dwa algorytmy z lat dziewięćdziesiątych
Wiosną 1994 roku Peter Shor, matematyk pracujący wówczas w Bell Labs, przedstawił algorytm rozkładający duże liczby na czynniki pierwsze. Dwa lata później Lov Grover, z tych samych laboratoriów, pokazał algorytm przeszukiwania zbioru możliwości metodą prób i błędów – tyle że znacznie szybciej, niż potrafi to zwykły komputer.
Rozkład na czynniki pierwsze brzmi niewinnie. Piętnaście to trzy razy pięć, każdy to policzy w pamięci. Ale liczba używana w kluczu bankowym ma 617 cyfr. Dla zwykłego komputera znalezienie jej dwóch dzielników jest zadaniem beznadziejnym: wszystkie maszyny świata pracujące razem potrzebowałyby na to więcej czasu, niż istnieje Wszechświat. Na tej właśnie beznadziei zbudowano całe współczesne bezpieczeństwo cyfrowe. Zaszyfrować jest łatwo, odszyfrować bez klucza – praktycznie niemożliwe.
Shor pokazał, że dla komputera kwantowego to zadanie przestaje być beznadziejne. Nie „staje się szybsze” – zmienia charakter. Zamiast wieczności: godziny albo dni.
Różnica między algorytmem Shora a algorytmem Grovera decyduje o wszystkim, co przeczytacie w tym artykule.
Algorytm Shora uderza dokładnie w dwa problemy matematyczne, na których opiera się cała dzisiejsza kryptografia klucza publicznego – czyli ta, która pozwala dwóm nieznajomym umówić się na wspólny sekret przez otwartą sieć. Pierwszy z nich to właśnie rozkład na czynniki pierwsze. Drugi nazywa się logarytmem dyskretnym i jest w gruncie rzeczy tym samym kłopotem w innym przebraniu: łatwo obliczyć wynik pewnego działania powtórzonego wiele razy, ale mając wynik, praktycznie nie sposób odgadnąć, ile razy je powtórzono.
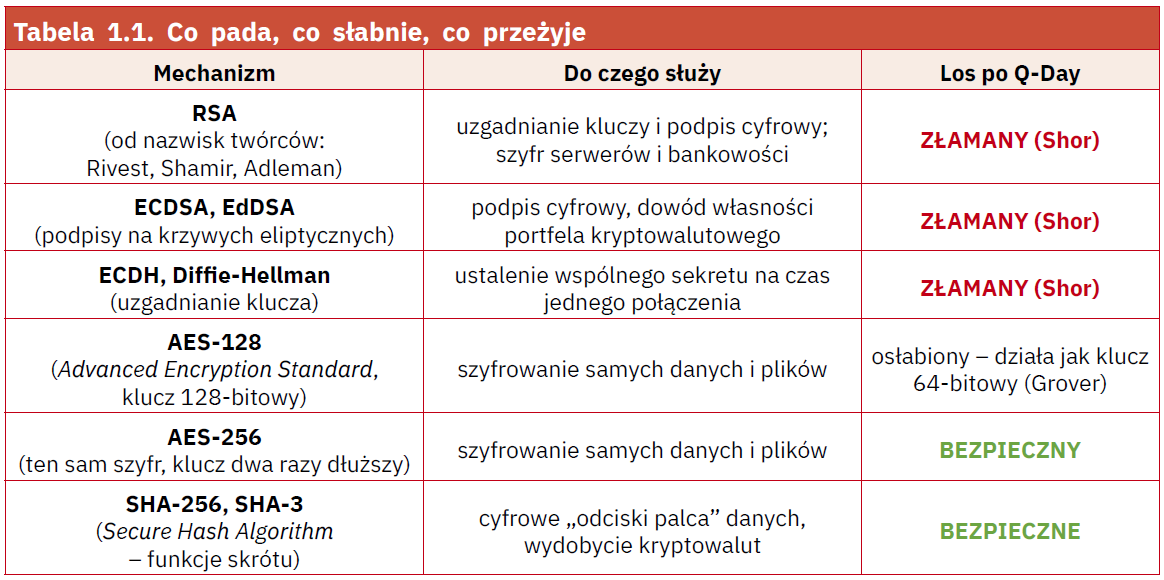
Algorytm Grovera jest znacznie łagodniejszy. Służy do zgadywania hasła metodą sprawdzania po kolei wszystkich możliwości – z tym że komputer kwantowy potrzebuje na to pierwiastka z liczby prób. Zamiast miliarda sprawdzeń wystarczy około trzydziestu dwóch tysięcy. Brzmi groźnie, ale w praktyce oznacza tylko tyle, że klucz o długości 128 bitów zachowuje się jak klucz 64-bitowy. Odpowiedź jest równie prosta: używać kluczy 256-bitowych. Żadnej rewolucji, jedna linijka w konfiguracji.
Warto zatrzymać się na dolnych trzech wierszach, bo obalają dwa najczęstsze nieporozumienia. Po pierwsze: szyfrowanie samego pliku czy dysku nie jest głównym problemem – tu wystarczy dłuższy klucz. Po drugie – do czego wrócimy w rozdziale piątym – komputer kwantowy nie zagraża wydobyciu bitcoinów, bo wydobycie opiera się na funkcji skrótu SHA-256, a ta pozostaje bezpieczna.
Zagrożone jest coś innego i znacznie gorszego: cała infrastruktura zaufania. Certyfikaty TLS (Transport Layer Security – protokół, dzięki któremu w pasku przeglądarki widać kłódkę), podpis elektroniczny, sieci VPN (Virtual Private Network – szyfrowany tunel do firmowej sieci), zdalny dostęp SSH (Secure Shell), uwierzytelnianie urządzeń, podpisywanie aktualizacji oprogramowania. Wszystko, co pozwala dwóm stronom, które nigdy się nie spotkały, ustalić wspólny sekret i sprawdzić, z kim właściwie rozmawiają.
Matematycy dzielą zadania obliczeniowe według tego, jak szybko rośnie ich trudność, gdy rośnie sam problem.
Zadanie wielomianowe robi się trudniejsze umiarkowanie. Podwojenie długości liczby zwiększa nakład pracy kilka albo kilkanaście razy – nieprzyjemnie, ale do przeżycia. Mnożenie dwóch liczb jest właśnie takie: pomnożenie liczb tysiąccyfrowych trwa dłużej niż dwucyfrowych, ale wciąż ułamek sekundy.
Zadanie wykładnicze robi się trudniejsze katastrofalnie. Każda dodana cyfra podwaja nakład pracy.
Po stu cyfrach jesteśmy poza zasięgiem czegokolwiek, co da się zbudować – i to niezależnie od tego, jak szybkie będą procesory za sto lat.
Rozkład dużej liczby na czynniki pierwsze jest dla zwykłego komputera zadaniem praktycznie wykładniczym. Algorytm Shora czyni go dla komputera kwantowego zadaniem wielomianowym. To nie jest różnica ilościowa. To jest różnica między „nigdy” a „w ten weekend”.
1.2. Maszyny zaszumione i maszyny groźne
Zacznijmy od podstawowego pojęcia. Zwykły komputer operuje bitami: każdy jest zerem albo jedynką. Komputer kwantowy operuje kubitami (od angielskiego quantum bit), które do momentu odczytu mogą znajdować się w obu stanach naraz. Pojedynczą operację na kubitach nazywa się bramką kwantową – to odpowiednik jednej instrukcji procesora.
Kryptografia krzywych eliptycznych – w skrócie ECC, od angielskiego Elliptic Curve Cryptography – bywa reklamowana jako nowocześniejsza i bezpieczniejsza od RSA. Przy znacznie krótszym kluczu daje ten sam poziom ochrony przed komputerem zwykłym i dlatego wyparła RSA z telefonów, kart płatniczych i kryptowalut.
Wobec algorytmu Shora obie padają tak samo, bo rozkład na czynniki pierwsze i logarytm dyskretny to dla niego dwa warianty tego samego zadania. Co gorsza, krzywe eliptyczne padają wcześniej: złamanie klucza 256-bitowego wymaga według szacunków Google z marca 2026 roku około stukrotnie mniej operacji niż złamanie RSA z kluczem 2048-bitowym. Kto w 2020 roku przechodził z RSA na krzywe eliptyczne „na zapas”, zrobił dobrą rzecz z niewłaściwego powodu i nie kupił sobie ani roku.
Problem polega na tym, że kubity są rozpaczliwie delikatne. Drgnienie temperatury, pole magnetyczne, przypadkowy foton – i informacja przepada. Każda bramka wykonuje się z pewnym prawdopodobieństwem błędu, a błędy się kumulują. Dlatego dzisiejsze maszyny potrafią wykonać najwyżej kilkaset operacji, zanim obliczenie zamieni się w szum.
W 2018 roku John Preskill z Caltechu ukuł termin, który do dziś opisuje stan faktyczny: NISQ – Noisy Intermediate-Scale Quantum, czyli maszyny kwantowe zaszumione, średniej skali. Od kilkudziesięciu do ponad tysiąca kubitów, bez mechanizmu naprawiania błędów, zdolne do krótkich i wąsko wyspecjalizowanych obliczeń. Efektowne w laboratorium, nieszkodliwe dla kryptografii.
Na drugim końcu skali jest CRQC – Cryptographically Relevant Quantum Computer, komputer kwantowy istotny kryptograficznie. Czyli taki, który realnie łamie szyfry. Wymaga tysięcy kubitów logicznych – a to zupełnie co innego niż kubity, którymi chwalą się komunikaty prasowe.
Różnica jest sednem sprawy i jednocześnie miejscem, w którym najczęściej myli się prasa. Skoro pojedynczego kubitu nie da się uchronić przed błędem, buduje się z wielu kubitów sprzętowych – nazywamy je fizycznymi – jeden kubit odporny na zakłócenia, zwany logicznym. Kubity fizyczne układa się w siatkę i splata ze sobą tak, że część z nich przechowuje informację, a część nieustannie sprawdza sąsiadów i sygnalizuje, gdzie coś poszło nie tak. Taki układ nazywa się kodem korekcyjnym; najpopularniejszy z nich, ze względu na płaską siatkę, nosi nazwę kodu powierzchniowego.
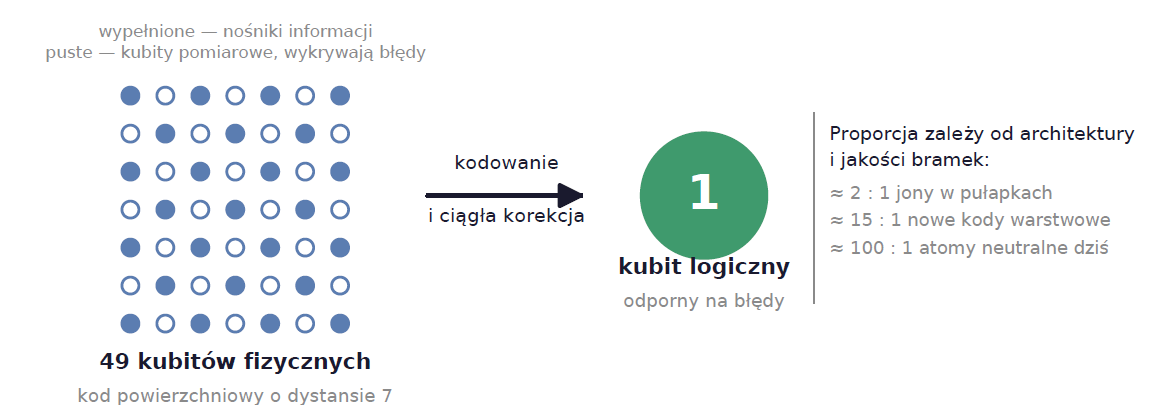
elementów sprzętowych przechowuje wspólnie jedną informację odporną na błędy:
wypełnione kółka niosą treść, puste na bieżąco kontrolują sąsiadów. „Dystans 7” oznacza
szerokość siatki – im większy, tym lepsza ochrona i tym więcej sprzętu.
Podane po prawej proporcje dotyczą trzech konkurujących technologii budowy kubitu;
opisujemy je w rozdziale drugim
Cena jest wysoka. Na jeden kubit logiczny potrzeba od około dwóch do stu kubitów fizycznych – zależnie od architektury i od tego, jak rzadko mylą się bramki. Dlatego zdanie „firma X ma 6100 kubitów” nie mówi nic, dopóki nie wiadomo, o które kubity chodzi – logiczne czy fizyczne.
Skalę dystansu do CRQC i tempo, w jakim ten dystans się kurczy, pokazują trzy daty:
- 2019 Craig Gidney i Martin Ekerå szacują, że złamanie klucza RSA-2048 wymaga 20 milionów kubitów fizycznych i zajmie 8 godzin.
- maj 2025 Ten sam Gidney, już w firmie Google Quantum AI, publikuje nowy szacunek: mniej niż milion kubitów fizycznych i mniej niż tydzień obliczeń. Dwudziestokrotna redukcja sprzętu, okupiona dłuższym czasem pracy.
- marzec 2026 Zespół Google, wspólnie z fundacją Ethereum i Danem Bonehem z Uniwersytetu Stanforda, szacuje złamanie 256-bitowego klucza na krzywej eliptycznej na poniżej 500 tysięcy kubitów fizycznych – w około dziewięć minut.
Każda z tych liczb ma jednak drobnym drukiem dopisane założenia: kubity ułożone w kwadratową siatkę i połączone tylko z najbliższymi sąsiadami, jedna bramka na tysiąc kończąca się błędem, sprawdzenie całej siatki co jedną milionową sekundy, reakcja układu sterującego w dziesięć milionowych sekundy. Bez tych warunków liczby nie znaczą nic. Jeśli ktoś podaje wam liczbę kubitów potrzebnych do złamania szyfru i nie mówi przy tym, jak często mylą się bramki, podaje wam liczbę bez treści.
Dla porządku: najszybsza dziś zapowiadana maszyna z pełną korekcją błędów, IBM Starling, ma w 2029 roku osiągnąć 200 kubitów logicznych. To wciąż kilkanaście razy mniej, niż trzeba. Kierunek jest jednak jednoznaczny – i to on jest wiadomością, nie obecny poziom.
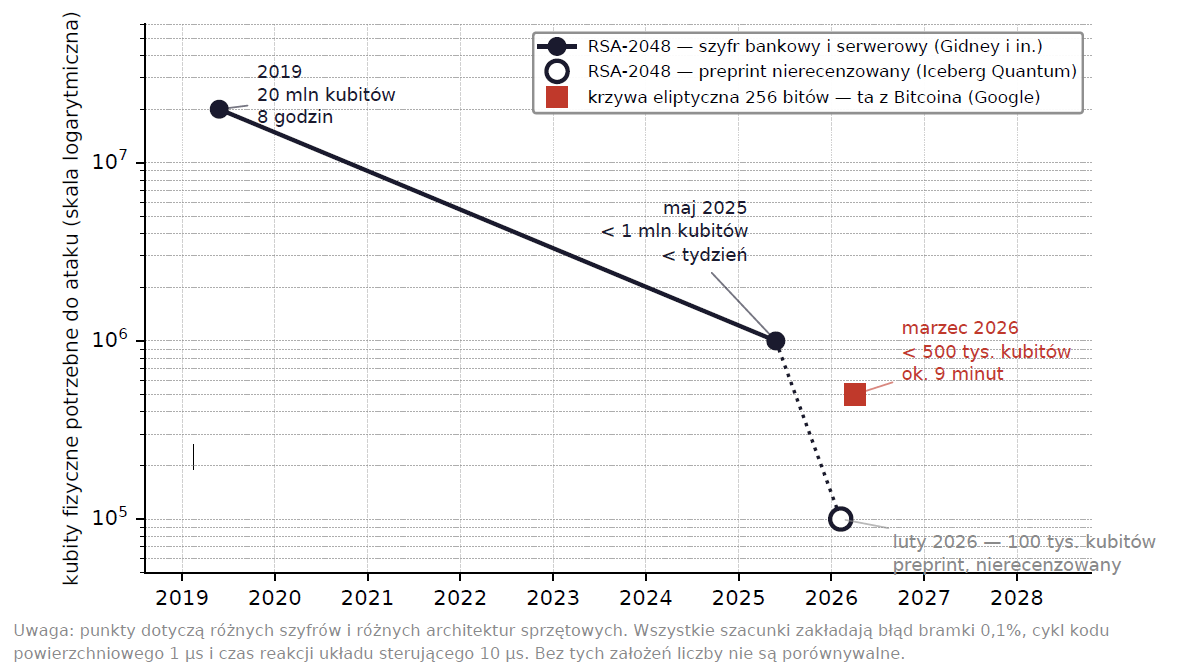
jak duża musiałaby być. Punkt z lutego 2026 pochodzi z pracy, która nie przeszła
jeszcze recenzji naukowej (architektura Pinnacle, oparta na nowej rodzinie
kodów korekcyjnych zwanych qLDPC), i wymaga niezależnego potwierdzenia
– zaznaczyliśmy go innym symbolem. Uwaga: punkty dotyczą różnych szyfrów
1.3. Nierówność, która załatwia sprawę
Michele Mosca, współzałożyciel Institute for Quantum Computing – instytutu obliczeń kwantowych na kanadyjskim Uniwersytecie Waterloo – sformułował kilkanaście lat temu regułę pozwalającą podjąć decyzję bez znajomości daty Q-Day. Wygląda tak:
X + Y ≥ Z
gdzie X to liczba lat, przez które dane muszą pozostać tajne, Y to liczba lat potrzebnych na wymianę szyfrów w całej organizacji, a Z to liczba lat, jakie zostały do powstania komputera łamiącego szyfry.
Jeżeli suma X i Y jest większa lub równa Z, problem istnieje dzisiaj, a nie w dniu Q-Day.
Podstawmy coś konkretnego. Elektroniczna dokumentacja medyczna polskiego pacjenta: X = 30 lat, bo mniej więcej tyle powinna pozostać tajemnicą. Wymiana szyfrów w dużym szpitalu wojewódzkim – w aparaturze, w systemie archiwizacji obrazów medycznych PACS (Picture Archiving and Communication System, czyli cyfrowym archiwum zdjęć rentgenowskich i tomografii) oraz w kopiach zapasowych sprzed lat: Y = 5 lat, przy założeniu, że ktoś się tym zajmie na poważnie. Razem 35.

i horyzont tajności danych kończą się przed powstaniem komputera
łamiącego szyfry, organizacja jest bezpieczna. Gdy go przekraczają, powstaje
okno ekspozycji – zaznaczone na czerwono – w którym archiwalne dane dają się
odszyfrować, choć wysłano je jako zaszyfrowane
Aby ten szpital był bezpieczny, Z musiałoby przekroczyć 35 lat – czyli komputer łamiący szyfry nie mógłby powstać przed rokiem 2061. Nie ma dziś eksperta, który podpisałby się pod taką prognozą.
Piękno reguły Mosca polega na tym, że nie wymaga zgadywania daty. Wystarczy stwierdzić, że Z jest z pewnością mniejsze niż 35 lat – a to jest bezpieczne stwierdzenie nawet dla największego sceptyka. Wniosek zapada bez rozstrzygania sporu o rok 2032 czy 2040.
Jak bardzo eksperci są zresztą niezgodni, pokazuje coroczna ankieta Global Risk Institute – kanadyjskiego instytutu badającego ryzyko w sektorze finansowym. W edycji z 2025 roku, opublikowanej w czerwcu 2026, dwudziestu sześciu specjalistów oceniło prawdopodobieństwo powstania komputera łamiącego szyfry na 28…49 procent w ciągu dziesięciu lat i 51…70 procent w ciągu piętnastu. Rok wcześniej te same pytania dawały 19…34 procent dla dekady.
Do tych liczb należy podchodzić z rezerwą, którą sami autorzy sygnalizują, a którą prasa zwykle gubi. Respondentów jest dwudziestu sześciu, z czego dwudziestu jeden pracuje w Ameryce Północnej i Europie. Wśród ankietowanych nie ma nikogo z Chin – czyli z kraju, który ten sam raport wskazuje jako mogący w ciągu pięciu lat dorównać Ameryce Północnej. Ankieta nie jest pomiarem. Jest zbiorem dobrze poinformowanych domysłów, z których część ma systematyczną lukę.
Bit – najmniejsza porcja informacji w zwykłym komputerze: zero albo jedynka.
Kubit – kwantowy odpowiednik bitu; do chwili odczytu może być zerem i jedynką jednocześnie.
Bramka kwantowa – pojedyncza operacja wykonywana na jednym lub dwóch kubitach; mówimy o bramkach fizycznych albo logicznych, zależnie od poziomu opisu. Odpowiednik jednej instrukcji procesora, obarczony ryzykiem błędu.
Liczba bramek w obwodzie – ile operacji trzeba wykonać, żeby dane obliczenie doszło do końca. Jest cechą algorytmu, nie maszyny. Zapowiedź „sto milionów operacji” mówi o rozmiarze najdłuższego obwodu, jaki maszyna doprowadzi do końca, a nie o liczbie operacji na sekundę.
Czas jednej bramki – cecha sprzętu: od nanosekund w układach nadprzewodzących do dziesiątek mikrosekund w pułapkach jonowych. Czas obliczenia to w przybliżeniu liczba bramek pomnożona przez czas jednej bramki, powiększona o narzut cykli korekcji błędów.
Wierność bramki – odsetek operacji wykonanych bez błędu. Podawana zwykle dla bramek dwukubitowych; 99,9 procent oznacza jeden błąd na tysiąc operacji.
Czas wielomianowy – zadanie, którego trudność rośnie umiarkowanie wraz z rozmiarem problemu; przeciwieństwo zadania wykładniczego, które szybko staje się nierozwiązywalne.
Kubit fizyczny – pojedynczy element sprzętowy: obwód nadprzewodzący, jon w pułapce elektrycznej, atom
przytrzymany wiązką lasera.
Kubit logiczny – jeden kubit odporny na błędy, zbudowany z wielu fizycznych połączonych kodem korekcyjnym. Dziś kosztuje od kilkudziesięciu do kilkuset kubitów fizycznych.
Kod powierzchniowy – najpopularniejszy sposób naprawiania błędów: kubity na płaskiej siatce, część liczy, część kontroluje sąsiadów.
Temperatura układu kubitowego – temperatura samego nośnika informacji, nie pomieszczenia ani obudowy. Instalacja z atomami neutralnymi stoi w zwykłej hali, ale atomy wewnątrz komory próżniowej mają temperaturę rzędu mikrokelwina.
CRQC – Cryptographically Relevant Quantum Computer; komputer kwantowy na tyle duży, by łamać dzisiejsze szyfry.
NISQ – Noisy Intermediate-Scale Quantum; obecna generacja maszyn: zaszumionych, średniej skali, bez korekcji błędów.
HNDL – harvest now, decrypt later; gromadzenie zaszyfrowanych danych z zamiarem odszyfrowania ich w przyszłości.
PQC – post-quantum cryptography, kryptografia postkwantowa: nowe szyfry odporne na atak kwantowy, działające na zwykłych komputerach.
QKD – quantum key distribution, kwantowa dystrybucja klucza: sprzętowa metoda uzgadniania klucza, wymagająca osobnego łącza światłowodowego.
Krypto-zwinność – zdolność organizacji do wymiany szyfru bez przebudowywania całej infrastruktury od zera.
1.4. Scenariusz, który już się realizuje
Wszystko powyższe dotyczyło przyszłości. Jest natomiast jeden element tej układanki, który dzieje się teraz i którego nie da się cofnąć.
Nazywa się harvest now, decrypt later – zbieraj teraz, odszyfruj później; w skrócie HNDL. Mechanizm jest banalny: przeciwnik przechwytuje i zapisuje zaszyfrowany ruch, którego dziś nie potrafi odczytać, licząc na to, że odczyta go za dziesięć czy piętnaście lat. Pamięć masowa jest tania. Cierpliwość pań-stwowych służb wywiadowczych jest w tej dziedzinie dobrze udokumentowana.
Holenderska AIVD (Algemene Inlichtingen- en Veiligheidsdienst – służba wywiadu i bezpieczeństwa), brytyjskie NCSC (National Cyber Security Centre – narodowe centrum cyberbezpieczeństwa, część agencji wywiadu GCHQ) i francuska ANSSI (Agence nationale de la sécurité des systèmes d’information – narodowa agencja bezpieczeństwa systemów informatycznych) wypowiadają się w tej sprawie zgodnie i bez ogródek: przechwytywanie danych z zamiarem późniejszego odszyfrowania jest aktywną praktyką operacyjną, a nie hipotezą z konferencji naukowej.
To odwraca całą logikę planowania. Jeśli wysyłacie dziś przez internet coś, co ma pozostać tajne w latach czterdziestych, to nie macie czasu do Q-Day. Nie macie go w ogóle – o tym, czy tajność tej konkretnej transmisji przetrwa, zdecydowaliście w chwili, gdy nacisnęliście „wyślij”.
I to właśnie dlatego rządy nie czekają.
31 grudnia 2026 – wszystkie państwa Unii Europejskiej mają mieć krajową strategię przejścia na kryptografię postkwantową (PQC – post-quantum cryptography; nowe szyfry odporne na atak kwantowy, działające na zwykłych komputerach), wraz ze spisem miejsc, w których w ogóle używają szyfrowania. Polska przyjęła Strategię Cyberbezpieczeństwa RP na lata 2025–2029 w marcu 2026; plan wymiany szyfrów jest w niej przewidziany.
31 grudnia 2030 – w Unii infrastruktura krytyczna i zastosowania wysokiego ryzyka mają być już przestawione na nowe szyfry. W USA rozporządzenie wykonawcze prezydenta podpisane 22 czerwca 2026 roku ustala ten sam termin dla uzgadniania kluczy w kluczowych systemach federalnych, a 31 grudnia 2031 dla podpisów cyfrowych.
31 grudnia 2035 – domknięcie: w Unii dla pozostałych systemów, w Wielkiej Brytanii dla wszystkich, a w normach amerykańskiego NIST (National Institute of Standards and Technology – instytutu, który ustala światowe standardy szyfrowania) jako data, po której RSA i krzywe eliptyczne przestają być dozwolone. Numer, który trzymacie w ręku, ukazuje się pięć miesięcy przed pierwszą z tych dat.
Bibliografia
[1] Shor P. W., Algorithms for Quantum Computation: Discrete Logarithms and Factoring, [w:] Proceedings of the 35th Annual Symposium on Foundations of Computer Science, IEEE Computer Society Press, Santa Fe 1994, s. 124–134. DOI: 10.1109/SFCS.1994.365700.
[2] Grover L. K., A Fast Quantum Mechanical Algorithm for Database Search, [w:] Proceedings of the 28th Annual ACM Symposium on Theory of Computing (STOC ’96), ACM Press, Filadelfia 1996, s. 212–219. DOI: 10.1145/237814.237866. Preprint: arXiv:quant-ph/9605043.
[3] Google Quantum AI, Ethereum Foundation, Boneh D., Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations, Google, Santa Barbara, 30 marca 2026. https://quantumai.google/static/site-assets/downloads/cryptocurrency-whitepaper.pdf [dostęp: 4.08.2026].
[4] Preskill J., Quantum Computing in the NISQ Era and Beyond, „Quantum” 2018, t. 2, s. 79. DOI: 10.22331/q-2018-08-06-79.
[5] Gidney C., Ekerå M., How to Factor 2048 Bit RSA Integers in 8 Hours Using 20 Million Noisy Qubits, „Quantum” 2021, t. 5, s. 433. DOI: 10.22331/q-2021-04-15-433.
[6] Gidney C., How to Factor 2048 Bit RSA Integers with Less Than a Million Noisy Qubits, preprint arXiv:2505.15917 [quant-ph], 21 maja 2025. DOI: 10.48550/arXiv.2505.15917.
[7] Iceberg Quantum, The Pinnacle Architecture: Reducing the Cost of Breaking RSA-2048 to 100 000 Physical Qubits Using Quantum LDPC Codes, preprint arXiv:2602.11457 [quant-ph], 12 lutego 2026 – praca nierecenzowana.
[8] IBM Quantum, IBM Lays Out Clear Path to Fault-Tolerant Quantum Computing, blog IBM Quantum, Armonk 2025. https://www.ibm.com/quantum/blog/large-scale-ftqc [dostęp: 4.08.2026].
[9] Mosca M., Cybersecurity in an Era with Quantum Computers: Will We Be Ready?, „IEEE Security & Privacy” 2018, t. 16, nr 5, s. 38–41. DOI: 10.1109/MSP.2018.3761723.
[10] Mosca M., Piani M., Quantum Threat Timeline Report 2025, Global Risk Institute – evolutionQ, Toronto, czerwiec 2026. https://globalriskinstitute.org/publication/quantum-threat-timeline-report-2025b/ [dostęp: 4.08.2026].
[11] Kołodziejczyk J., Melaniuk T., Obara P., Ragankiewicz Z., Wyścig z Q-Day. Globalny stan przygotowań. Standardy, regulacje, strategie migracji do kryptografii postkwantowej, Instytut Łączności – Państwowy Instytut Badawczy, Warszawa, maj 2026.
[12] Agence nationale de la sécurité des systèmes d’information, Follow Up Position Paper on Post-Quantum Cryptography, ANSSI, Paryż,
21 grudnia 2023.
[13] NIS Cooperation Group, A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, Komisja Europejska, Bruksela, czerwiec 2025. https://digital-strategy.ec.europa.eu/en/news/eu-reinforces-its-cybersecurity-post-quantum-cryptography [dostęp: 4.08.2026].
[14] Executive Order 14412, Securing the Nation Against Advanced Cryptographic Attacks, The White House, Waszyngton, 22 czerwca 2026.
[15] National Institute of Standards and Technology, Transition to Post-Quantum Cryptography Standards, NIST IR 8547 ipd (wstępny projekt publiczny), Gaithersburg, listopad 2024. DOI: 10.6028/NIST.IR.8547.ipd.
[16] National Cyber Security Centre, Timelines for Migration to Post-Quantum Cryptography, NCSC, Londyn, marzec 2025.
https://www.ncsc.gov.uk/guidance/pqc-migration-timelines [dostęp: 4.08.2026].
[17] Rada Ministrów, Strategia Cyberbezpieczeństwa Rzeczypospolitej Polskiej na lata 2025–2029, Warszawa, przyjęta 10 marca 2026.